Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, yaygın olarak kullanılan PHP yazılımında tespit edilen ve “PHP2Shell” olarak adlandırılan iki kritik güvenlik açığına ilişkin açıklama yaptı. Uluslararası güvenlik uyarılarına da konu olan açıkların oluşturabileceği risklere karşı ilgili kurum ve kuruluşların bilgilendirildiği, teknik takip çalışmalarının devam ettiği bildirildi.
Başkanlık, alınan önlemler kapsamında kamu dijital hizmetlerinin güvenliğini ve sürekliliğini sağlamaya yönelik çalışmaların sürdüğünü belirtti.
ŞİFRE OLMADAN SİSTEMLERE MÜDAHALE RİSKİ
Siber Güvenlik Başkanlığı’nın açıklamasına göre, PHP altyapısındaki iki kritik güvenlik açığı, belirli koşullar altında kötü niyetli kişilerin kullanıcı adı veya şifreye ihtiyaç duymadan savunmasız sistemlere müdahale etmesine olanak tanıyabiliyor.
Olası risklerin önüne geçmek amacıyla ilgili kurum ve kuruluşlara bilgilendirme yapıldığı, ülke genelinde güvenlik taramaları ve teknik takip çalışmalarının yürütüldüğü kaydedildi.
KAMU KURUMLARI VE ÖZEL SEKTÖRE GÜNCELLEME ÇAĞRISI
Başkanlık, PHP altyapısı kullanan kamu kurumları ve özel sektör kuruluşlarına sistemlerini kontrol etmeleri ve gerekli güvenlik güncellemelerini uygulamaları çağrısında bulundu.
Özellikle eski ve güncelliğini yitirmiş yazılım bileşenlerinin oluşturabileceği risklere dikkat çekilirken savunmasız sistemlerin belirlenmesi ve güvenlik kontrollerinin gecikmeden tamamlanması gerektiği vurgulandı.
Yazılımların güvenli sürümlere yükseltilmesi ve düzenli güvenlik kontrollerinin gerçekleştirilmesi, olası siber tehditlere karşı alınması gereken temel önlemler arasında gösterildi.
E-DEVLET KAPISI’NDA GÜVENLİK SORUNU TESPİT EDİLMEDİ
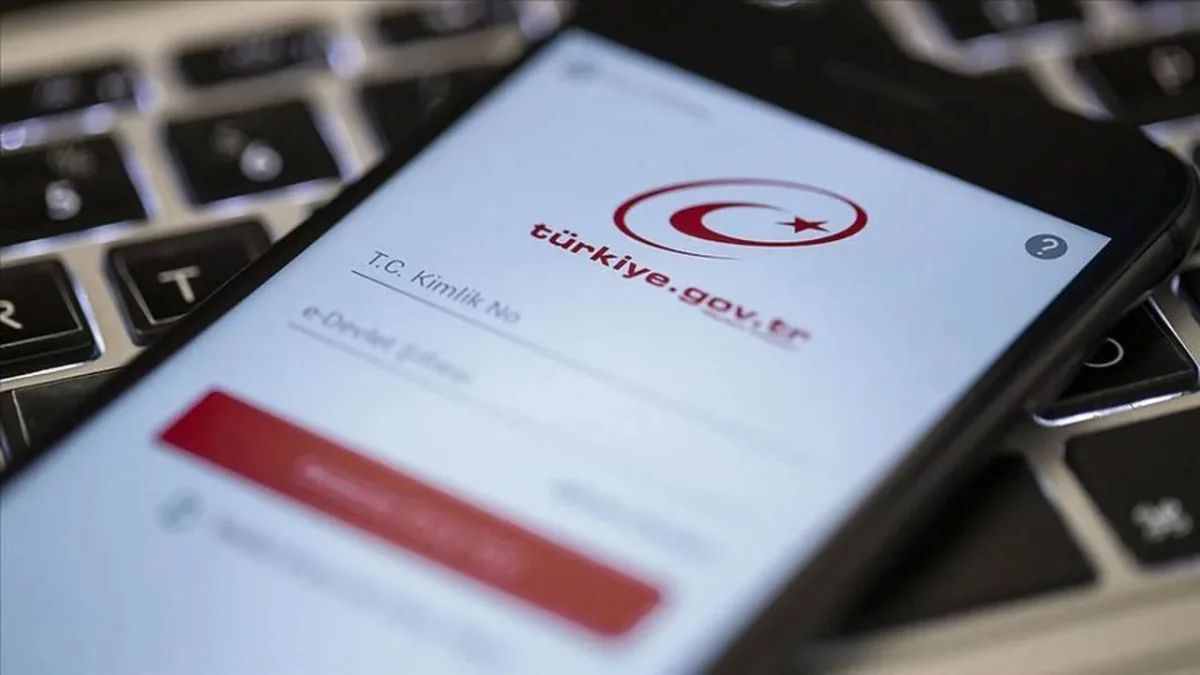
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, 69 milyonu aşkın kullanıcıya hizmet veren e-Devlet Kapısı’nda da söz konusu güvenlik açıklarına ilişkin incelemeler yapıldığını duyurdu.
Açıklamada, gerçekleştirilen kontrollerde platformdaki hizmetlerin güvenliğini olumsuz etkileyen herhangi bir sorun tespit edilmediği belirtildi. Başkanlık, “Vatandaşlarımız, e-Devlet Kapısı üzerinden sunulan kamu hizmetlerinden güvenli ve kesintisiz şekilde yararlanmaya devam ediyor” ifadelerini kullandı.
SİSTEMLER 7 GÜN 24 SAAT İZLENİYOR
Başkanlık, e-Devlet Kapısı’nın kişisel bilgileri tek bir merkezde toplamak yerine ilgili kamu kurumlarının sistemleriyle güvenli bağlantılar kurarak hizmet sunduğunu bildirdi.
Platformda kişisel verilerin korunması ve hizmetlerin kesintisiz sürdürülmesi amacıyla çok katmanlı güvenlik önlemlerinin uygulandığı ifade edildi. Sistemlerin 7 gün 24 saat izlendiği, düzenli güvenlik testleriyle olası risklerin takip edildiği ve kamu kurumları arasındaki dijital bağlantıların güvenliğinin sürekli kontrol edildiği kaydedildi.
PHP2SHELL AÇIKLARI NEDEN GÜNDEMDE?
İnternet siteleri ve kurumsal uygulamalarda yaygın biçimde kullanılan PHP yazılımında belirlenen iki kritik güvenlik açığı, uluslararası düzeyde güvenlik uyarılarına konu oldu.
Belirli koşullarda savunmasız sistemlere yetkisiz müdahale riski oluşturabilen açıkların ardından Türkiye’de de önleyici çalışmalar başlatıldı. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, kamu kurumları ve ilgili kuruluşları bilgilendirerek güvenlik taramaları ve teknik takip süreçlerini devreye aldı.